7 сентября 2026 · разбор для владельцев WordPress-сайтов
Квиз, чат и «перезвоните»: как сторонние виджеты сливают заявки с сайта
Бесплатный callback, красивый квиз и чат в углу страницы обещают заявки. На деле каждый такой скрипт — лишняя пара глаз в браузере посетителя. Разбираем, как из этого получается перехват лидов и что оставить на сайте.
Владелец сайта редко ставит виджет со злым умыслом. Ставит «перезвоните за 24 секунды», потому что соседний лендинг так делает. Ставит квиз — потому что «конверсия вырастет». Ставит чат, пиксель, облачную форму, карту и ещё четыре счётчика «на всякий случай».
Через полгода реклама та же, трафик тот же, а сделки как будто разбирают раньше вас. Клиент говорит: «мне уже вчера звонили с таким же предложением». Это не мистика и не «Яндекс слил». Часто это следствие простого правила: чужой код на странице видит того же посетителя, что и вы.
Речь не про взлом админки. Конкуренту не нужен ваш пароль от WordPress. Ему достаточно, чтобы на вашей странице отработал скрипт из сети, где уже лежит связка «цифровой след → телефон».
как это устроено
Посетителю не нужно оставлять вам заявку
Сервисы перехвата лидов продают не «базу с Авито». Они продают совпадение. Схема короткая:
- Человек когда-то оставил телефон на другой площадке — в заявке, приложении, квизе, доставке.
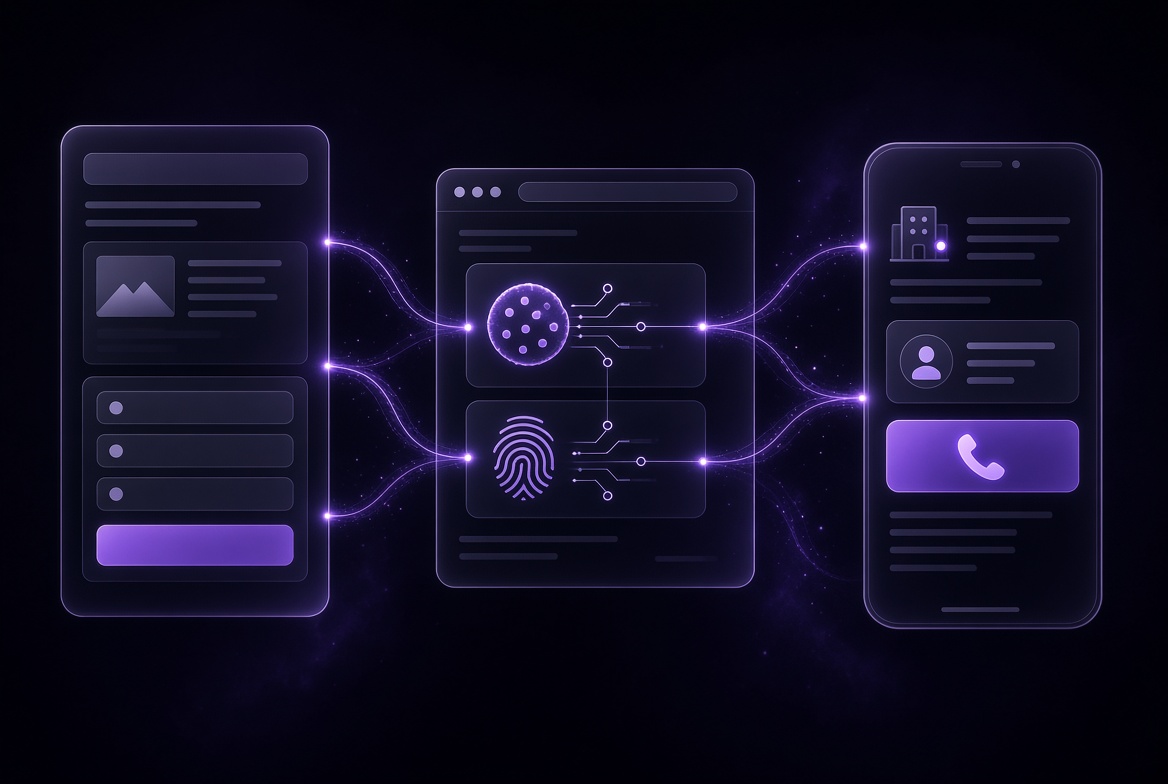
- Площадка сохранила не только номер, но и cookie, fingerprint, рекламный ID.
- Тот же человек заходит к вам. На странице крутится сторонний JS.
- Скрипт снова снимает след. Если след совпал — в чужой кабинет падает ваш посетитель как «горячий контакт».
Вы думаете, что продаёте услугу. Посредник думает, что вы любезно повесили ему датчик на свой трафик.
Свою куку с вашего домена конкурент сам не прочитает
Браузер не отдаёт cookie сайта you.ru странице konkurent.ru. Перехват срабатывает, когда на вашем сайте исполняется чужой код — или код из той же партнёрской сети. Нет второго замера следа — нечего сравнивать.
кто здесь лишний
Какие сервисы чаще всего становятся дырой
Не каждый внешний скрипт — враг. Яндекс.Метрика тоже сторонний код, и без неё слепой маркетинг. Вопрос в количестве глаз и в том, зачем сервису ваш посетитель.
| Что стоит | Что обещают | Что уходит наружу |
|---|---|---|
| Виджет обратного звонка | Заявка за 20 секунд | Телефон, cookie, страница, устройство |
| Облачный квиз | Выше конверсия | Ответы + контакт + след браузера |
| Онлайн-чат как сервис | Не упустить клиента | Переписка, телефон, ID сессии |
| Пиксель «узнаем посетителя» | Вернём тех, кто не оставил заявку | Прямая склейка визита с номером |
| Облачная форма / pop-up | Красиво и быстро | Поля формы на чужой сервер |
| Карты, шрифты, CDN-виджеты | «Так все делают» | Факт визита + отпечаток |
Самый неприятный класс — не «сломанный чат», а сервис, чей бизнес-модель как раз в идентификации. Вы ставите пиксель «чтобы свои заявки не терять». Через месяц тот же класс технологий продаёт похожий контакт тем, кто вписал ваш домен как источник.
Для браузера это не «четыре удобные кнопки». Это четыре независимых наблюдателя на каждой странице, включая «Контакты» и форму заявки.
честная граница
Свои плагины WordPress закрывают не всё
Если на сайте только ваш код и плагины без внешних JS, конкурент не снимет куку с вашей страницы. Это важный и рабочий слой защиты.
Но «только свои плагины» ≠ «меня не видно вообще».
- Номер в шапке можно просто добавить в сервис как «телефон конкурента». Сайт для этого не взламывают.
- Визит на домен иногда виден сбоку — через мобильный интернет, приложения, партнёрские срезы. Код на сайте тут ни при чём.
- Плагин «свой» по названию часто тянет чужой скрипт: Jetpack, облачный антиспам, квиз «из каталога», форма с reCAPTCHA, шрифты Google.
Поэтому чистить нужно не «все плагины», а все запросы в чужие домены.
Проверим ваш WordPress на сторонний JS
что делать
Минимальный набор, который не торгует вашим трафиком
Заявки собирать нужно. Вопрос — где живёт форма и кто видит посетителя до отправки.
- Форма
- Contact Form 7, WPForms, своя форма в теме. Письмо на почту или вебхук в вашу CRM. Без облачного конструктора «на чужом домене».
- Мессенджер
- Обычная ссылка
wa.me/t.me. Не обязательно ставить тяжёлый виджет с кабинетом посредника. - Квиз
- Короткий опрос на своём JS или отдельная страница. Контакт — в ту же форму, что и остальной сайт.
- Аналитика
- Одна Метрика. Не пять пикселей «вдруг пригодится ретаргет».
- Чат
- Если без него совсем никак — один сервис, не три. И не навешивать его на страницы, где человек уже вводит телефон.
Пятиминутная проверка прямо сейчас
- Откройте сайт в режиме инкогнито.
- F12 → Network → поставьте фильтр JS.
- Обновите страницу. Выпишите домены не вашего хостинга.
- Для каждого спросите: этот скрипт приносит заявки или просто «стоит годами»?
- С главной и со страницы «Контакты» уберите всё, без чего форма работает.
свой шаблон
своя форма → почта / Bitrix24 / amo
Метрика
кнопка WhatsApp
без callback-облака
без квиза с чужим кабинетом
без «пикселя идентификации посетителей»
поиск
Какие запросы закрывает эта тема
Статья собрана вокруг живого спроса: человек ищет виджет, а должен уйти с пониманием цены этого виджета.
- перехват лидов / перехват лидов с сайта конкурентов
- слив заявок с сайта / воруют заявки
- виджет обратный звонок / callback на сайт
- квиз для сайта / квиз на лендинг
- онлайн-чат на сайт / виджет чата wordpress
- пиксель на сайте / идентификация посетителей сайта
- сторонние скрипты на сайте
- как защитить сайт от перехвата лидов
Высокочастотные куски — «чат», «обратный звонок», «квиз». Узкий и более денежный спрос — «перехват лидов» и «слив заявок».


